


Deine App mit externen Tools verbinden
Du benötigst einen Builder-Tarif oder höher, um Connectors zu nutzen.
Über Connectors
Verbinde die Tools, mit denen dein Team bereits arbeitet. Baue dann App-Flows darauf auf.Berichte und Warnungen senden
Versende Berichte, Warnungen oder Zusammenfassungen per E-Mail über Gmail oder Outlook.
Dokumente und Dateien erzeugen
Erstelle Dokumente, Tabellen, Präsentationen oder Dateien mit Google Workspace-Tools.
Termine und Verfügbarkeit verwalten
Erstelle und verwalte Termine oder Verfügbarkeit mit Google Calendar oder Outlook.
Dein Team benachrichtigen
Sende Benachrichtigungen oder Updates an Teams über Slack.
Code und Issues verfolgen
Verfolge Code-Aktivität, Issues und Pull Requests mit GitHub API.
Daten abfragen und Dashboards bauen
Frage externe Daten ab und baue Dashboards mit Snowflake oder Databricks.
Connector-Typen
Jeder Connector hat einen Typ. Er legt fest, wessen Konto die Verbindung nutzt. Du wählst den Typ, wenn du den Connector hinzufügst.Gemeinsamer Connector
Du verbindest ein Konto einmal, und alle, die deine App nutzen, teilen diese Verbindung und ihre Daten.Ideal für ein Team-Konto oder eine Datenplattform, etwa Slack-Warnungen im Kanal deines Teams oder ein Snowflake-Dashboard.
App-Nutzer-Connector
Jede Person verbindet ihr eigenes Konto. So kann deine App mit den Daten arbeiten, auf die dieses Konto zugreifen kann.Ideal für Aktionen pro Person, etwa ein CRM, in dem jede Vertriebsperson E-Mails über das eigene Gmail sendet.
Nur Workspace-Admins können einen App-Nutzer-Connector einrichten. Wenn du kein Admin bist, ist diese Option beim Hinzufügen eines Connectors deaktiviert. Bitte einen Admin, ihn einzurichten.
Einen Connector hinzufügen
Du fügst einen Connector über die Seite Connectors in deinem Workspace, aus einer App heraus oder über den KI-Chat hinzu.Über die Seite Connectors
Füge einen gemeinsamen Connector hinzu, damit alle, die deine App nutzen, dasselbe verbundene Konto nutzen können. So fügst du einen gemeinsamen Connector hinzu:- Klicke in der Seitenleiste deines Workspaces auf Connectors.
- Klicke auf Add connector.
- Suche nach dem Connector und klicke darauf.
- Wenn der Connector beide Typen anbietet, wähle Shared connector aus. Klicke dann auf Next.
- Gib einen Connection name ein.
- Wähle unter Who can access aus, wo die Verbindung genutzt werden kann. Standard ist Apps and Super agent. Bei Slack ist diese Einstellung fest auf Apps only gesetzt.
- (Optional) Wähle unter Permissions entweder Read-only oder Read & write aus. Das erscheint nur bei Connectors, die diese Wahl anbieten.
- Klicke auf Add connector. Autorisiere dann im Fenster des Anbieters das Konto, das du teilen möchtest.
Aus deiner App
Füge einen gemeinsamen Connector hinzu, ohne die App zu verlassen, an der du arbeitest. So fügst du einen gemeinsamen Connector aus einer App hinzu:- Klicke in deiner App auf Dashboard und dann auf Integrations.
- Klicke auf Add connector.
- Suche nach dem Connector und klicke darauf.
- Wenn der Connector beide Typen anbietet, wähle Shared connector aus. Klicke dann auf Next.
- (Optional) Wähle unter Permissions entweder Read-only oder Read & write aus. Das erscheint nur bei Connectors, die diese Wahl anbieten.
- Klicke auf Add connector. Autorisiere dann das Konto im Fenster des Anbieters.
Über den KI-Chat
Sag dem KI-Chat, was du verbinden und wie du es nutzen möchtest. Er schlägt Connectors basierend auf der Struktur, den Seiten und den Daten deiner App vor. Wenn ein Flow Zugriff braucht, zeigt der Chat eine Karte. Dort genehmigst du die Verbindung, bevor er weiterbaut. Die vollständige Liste mit Kategorien und Beispiel-Prompts findest du im Connectors-Katalog.Wie Connectors in deiner App funktionieren
Sobald du ein Tool verbunden hast, kannst du es seitenübergreifend, in Flows und in Backend-Funktionen wiederverwenden. Bitte den KI-Chat, Seiten, Tabellen, Dashboards oder Automations zu bauen, die aus dem Connector lesen oder in ihn schreiben. Wenn du einen Connector in einen Flow aufnimmst, erstellt Base44 eine Backend-Funktion. Um ihren Code zu prüfen, gehe zum Dashboard deiner App, klicke auf Code und öffne die Funktion unterbase44 > functions. Du kannst den Code selbst bearbeiten oder den KI-Chat auffordern, ihn zu aktualisieren. Zum Beispiel:
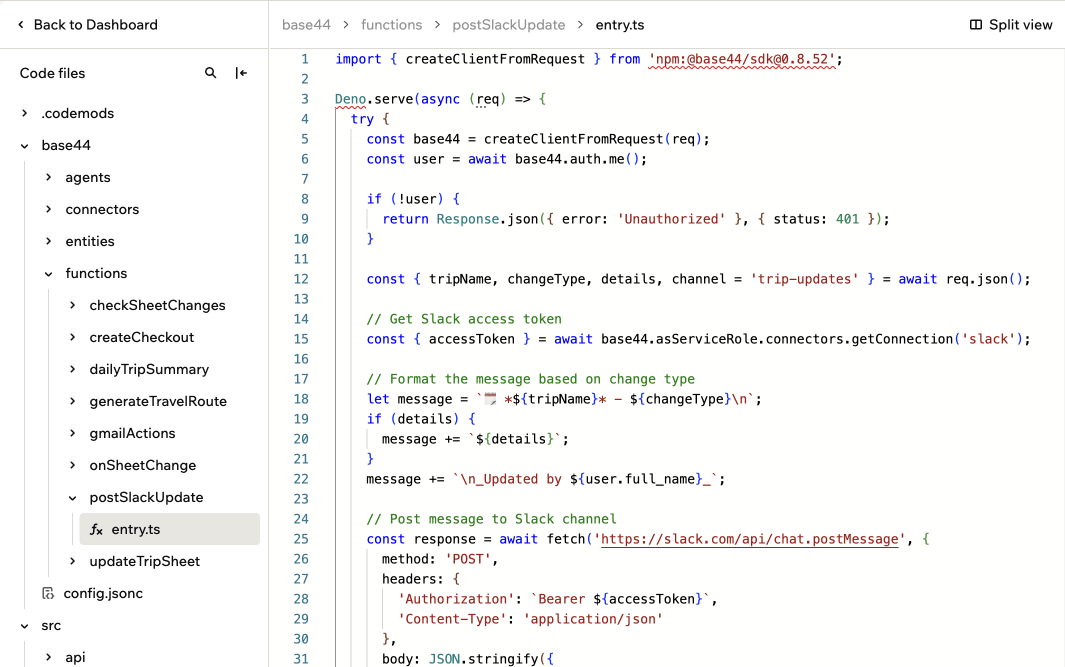
Slack-Connector in Backend-Funktionen
Deinen eigenen OAuth-Client verwenden
Einige Connectors laufen mit deinem eigenen OAuth-Client statt mit dem von Base44. Du registrierst den Client beim Anbieter und fügst seine Zugangsdaten in deinem Workspace hinzu. Ab dann nutzt der Connector diese Zugangsdaten.Bevor du beginnst: Du musst Workspace-Admin sein. Registriere eine OAuth-Anwendung beim Anbieter und hol dir ihre Zugangsdaten. Füge die Callback-URL zu den erlaubten Redirect-URIs des Anbieters hinzu.
- Klicke in der Seitenleiste deines Workspaces auf Connectors.
- Klicke auf Add connector.
- Suche nach dem Connector und klicke darauf.
- Wenn der Connector beide Typen anbietet, wähle App user connector aus. Klicke dann auf Next. Snowflake und Databricks öffnen dieses Formular direkt.
- Gib einen Connector name ein, um diese Konfiguration zu kennzeichnen.
- Gib deine Client ID und, falls nötig, dein Client Secret ein. Fülle alle weiteren Felder für deinen Connector aus.
- Prüfe unter Scopes die erforderlichen Scopes und wähle optionale Scopes aus, die deine App braucht. Für nicht aufgeführte Scopes gib unter Additional scopes einen pro Zeile ein.
- Klicke auf Add Connector.
Callback-URLs registrieren
Wenn du einen Connector mit deinem eigenen OAuth-Client einrichtest, registrierst du eine Callback-URL bei deinem OAuth-Anbieter. So weiß er, wohin er Personen nach der Autorisierung zurückschickt.Die einzelne Callback-URL verwenden
Jeder Connector, den du hinzufügst, nutzt eine Callback-URL für alle deine Apps. Du registrierst sie einmal bei deinem OAuth-Anbieter, und sie funktioniert weiter, während du mehr Apps baust und benutzerdefinierte Domains verbindest. Füge diese URL zu den erlaubten Redirect-URIs deines OAuth-Anbieters hinzu:Deine Callback-URLs ansehen
Eine Verbindung, die noch Per-App-URLs nutzt, listet sie pro App auf, aufgeteilt in Builder und Live app. Verwende die einzelne Callback-URL, wenn du deine OAuth-Anwendung registrierst. So siehst du Per-App-Callback-URLs an:- Klicke in der Seitenleiste deines Workspaces auf Connectors.
- Klicke neben dem Connector auf View.
- Klicke neben der Verbindung auf View connection.
- Klicke auf View redirect URIs.
- Klappe in OAuth Redirect URIs den Bereich Per-app URLs (for legacy connectors) auf, falls er angezeigt wird.
- Wähle unter App eine App aus. Die URLs findest du dann unter Builder und Live app.
Eine ältere Verbindung umstellen
Verbindungen, die du vor dem 17. August 2026 hinzugefügt hast, registrieren eine separate URL für jeden App-Host und zeigen ein Per-app URLs-Badge neben ihrem Namen. Jede Verbindung wird einzeln umgestellt, sodass ein Connector einige Verbindungen auf der einzelnen Callback-URL und andere noch auf Per-App-URLs haben kann. Die Umstellung lohnt sich, wenn du Apps oder benutzerdefinierte Domains hinzufügst und für jede eine neue URL registrieren musst. Wenn dein Setup stabil ist und funktioniert, musst du nicht umstellen. Bestehende Verbindungen funktionieren auf ihren Per-App-URLs weiter, solange du sie dort lässt. So stellst du eine Verbindung auf die einzelne Callback-URL um:- Klicke in der Seitenleiste deines Workspaces auf Connectors.
- Klicke neben dem Connector auf View.
- Klicke neben der Verbindung auf View connection.
- Klicke unter Callback URLs, wo Uses per-app callback URLs steht, auf Switch to a single URL.
- Füge die angezeigte URL zu den erlaubten Redirect-URIs deines OAuth-Anbieters hinzu. Wähle I’ve added the URL to my OAuth provider und klicke dann auf Switch.
Um eine Verbindung später zurückzustellen, öffne sie erneut und klicke auf Switch back to per-app URLs. Prüfe zuerst, ob dein Anbieter die Per-App-URLs noch registriert hat, denn eine auf der einzelnen Callback-URL erstellte Verbindung hatte sie möglicherweise nie.
Google-Scopes auswählen
Frage nach dem engsten Scope, der die Aufgabe erledigt. Das Lesen der E-Mails einer Person ist restricted, das Senden in ihrem Namen ist sensitive. Eine App, die nur E-Mails senden muss, bleibt also außerhalb der Gruppe restricted, wenn sie kein Leserecht anfragt. Google sortiert die Berechtigungen, die eine App anfragen kann, in 3 Gruppen. In welcher Gruppe du landest, entscheidet, wie viel du tun musst, bevor deine App live gehen kann. Das ist besonders wichtig für Gmail, Drive, Calendar und Google Fit. Wenn du Google über dein eigenes Google-Cloud-Projekt statt über Base44s verwalteten Connector verbindest, ist deine App die, die bei Google registriert ist. Alles, was Google hier verlangt, wird also von dir und nicht von Base44 verlangt.
Wenn eine Bewertung erforderlich ist, heißt sie CASA und wird von der App Defense Alliance durchgeführt, nicht von Google. Sie betrachtet deine gesamte Anwendung, einschließlich der Art, wie Personen sich anmelden, wie Sitzungen behandelt werden und wie Code von Drittanbietern verwaltet wird.
Plane das ein, bevor du baust, nicht danach. Die Verifizierung für restricted Scopes kann mehrere Wochen dauern. Bis sie durch ist, kann Google begrenzen, wie viele Personen deine App nutzen können, und eine Warnung wegen einer nicht verifizierten App zeigen. Anforderungen, Zeitrahmen und Ausnahmen legt Google fest. Prüfe daher die Entwicklerdokumentation von Google, bevor du damit planst.
Wo Base44 hineinpasst:
- Dein Google-Cloud-Projekt, deine OAuth-App und deine Verifizierung liegen in deiner Verantwortung. Base44 kann sie nicht in deinem Namen einreichen.
- Eine Bewertung fragt sowohl nach der Plattform, auf der deine App läuft, als auch nach deinem eigenen Code. Kontaktiere den Support frühzeitig, wenn du eine durchläufst, damit die richtigen Personen helfen können.
Deine Connectors verwalten
Halte die Verbindungen jeder App funktionsfähig: Verbinde eine abgelaufene neu oder entferne eine, die du nicht mehr brauchst. Bei einem App-Nutzer-Connector verbindet jede Person ihr eigenes Konto in deiner App selbst neu. So verwaltest du eine Verbindung:- Klicke in deiner App auf Dashboard und dann auf Integrations.
- Finde die Verbindung unter App connections.
- Klicke auf das Aktionssymbol (
···) und wähle eine Option:- Reconnect, um eine abgelaufene oder widerrufene Verbindung wiederherzustellen.
- Remove, um die Verbindung aus dieser App zu löschen.
Workspace-OAuth-Konfigurationen verwalten
Workspace-OAuth-Konfigurationen sind getrennt von den Konten, die in einer App verbunden sind. Du kannst ihre Zugangsdaten und Scopes bearbeiten, eine weitere Verbindung hinzufügen oder eine Konfiguration löschen. So verwaltest du eine Workspace-OAuth-Konfiguration:- Klicke in der Seitenleiste deines Workspaces auf Connectors.
- Klicke neben dem Connector auf View.
- Wähle aus, was du tun möchtest:
- Um eine Konfiguration zu bearbeiten, klicke neben der Verbindung auf View connection. Aktualisiere Name, Zugangsdaten oder Scopes und klicke dann auf Save Changes. Lass Client Secret leer, um das bestehende Secret zu behalten.
- Um demselben Connector eine weitere Verbindung hinzuzufügen, etwa den anderen Connector-Typ, klicke auf Add another connector.
- Um eine Konfiguration zu löschen, klicke neben der Verbindung auf View connection. Klicke dann auf Delete Connector und bestätige.
Verfügbarkeit im Workspace steuern
Workspace-Owner und -Admins können festlegen, welche Connectors Personen im Workspace nutzen können. Siehe Connector-Verfügbarkeit für deinen Workspace verwalten.Du benötigst einen Business- oder Enterprise-Tarif, um die Connector-Verfügbarkeit zu verwalten.
Häufige Fragen
Warum muss ich einen Connector neu verbinden?
Warum muss ich einen Connector neu verbinden?
Du musst möglicherweise neu verbinden, wenn das Konto getrennt wurde, sein Zugriff widerrufen wurde oder der verbundene Dienst eine erneute Anmeldung verlangt. Die Schritte findest du oben unter Deine Connectors verwalten.
Warum schlägt das Verbinden mit einem Redirect-URI-Fehler fehl?
Warum schlägt das Verbinden mit einem Redirect-URI-Fehler fehl?
Wenn du deinen eigenen OAuth-Client nutzt, muss die beim Dienst registrierte Callback-URL exakt mit der URL übereinstimmen, die Base44 sendet. Prüfe, ob
https://connectors.base44.com/api/oauth/callback in deiner OAuth-App registriert ist. Wenn die Verbindung noch Per-App-URLs nutzt, müssen stattdessen alle aufgelisteten URLs registriert sein. Wie du sie findest, steht oben unter Deine Callback-URLs ansehen.Warum können manche Personen ihr eigenes Konto nicht verbinden?
Warum können manche Personen ihr eigenes Konto nicht verbinden?
Ein App-Nutzer-Connector funktioniert nur für die Personen, die deine eigene OAuth-App zulässt. Die meisten Anbieter beschränken eine neue OAuth-App auf eine Test- oder interne Zielgruppe, bis du sie veröffentlichst oder verteilst. Prüfe daher die Zielgruppen-Einstellung deiner OAuth-App beim Anbieter.
Diese Seite wurde mit KI übersetzt. Die genauesten und aktuellsten Informationen findest du in der englischen Version.
