Prévenez les attaques contre l'IA grâce à des solutions open source de confiance.
Éliminez les risques liés aux logiciels malveillants et aux vulnérabilités au sein de vos conteneurs, dépendances, actions CI/CD et compétences d'agents d'IA, afin que vos développeurs puissent se concentrer sur le déploiement.
Les services sur lesquels le monde entier compte reposent sur Chainguard

 **4.8 étoiles** sur **G2**


 Case study


 Case study

 Case study


 Case study





 Case study

 Case study
Protégez votre infrastructure open source. Cessez de gérer les vulnérabilités et les logiciels malveillants en pompier, et bâtissez une chaîne logistique résiliente avec Chainguard.
242 nouvelles CVE sont publiées chaque jour, en hausse de plus de 80 % par rapport à 2025.
Chainguard vous permet de sortir de la course sans fin aux correctifs de CVE pour vous concentrer sur le développement
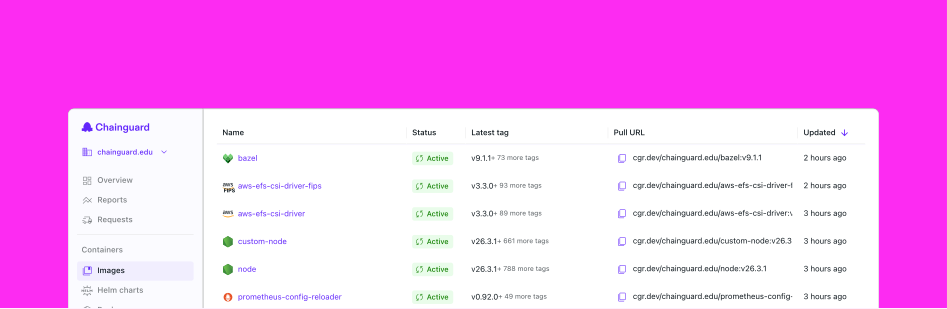
Plus de 3 000 images avec 97,6 % de CVE en moins que les alternatives publiques
Sécurisez chaque application grâce à des images de conteneurs reconstruites quotidiennement à partir des sources et assorties des meilleurs SLA du marché.
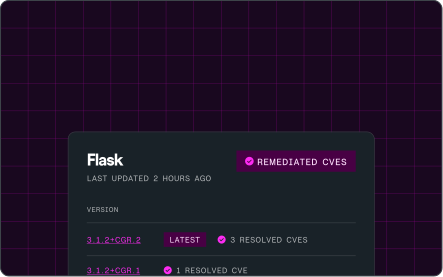
Rétroportages de correctifs CVE pour les versions de bibliothèques Python et Java difficiles à mettre à niveau
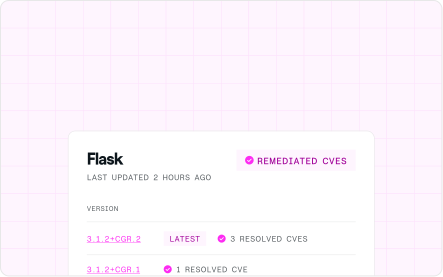
Des correctifs qui font taire vos scanners

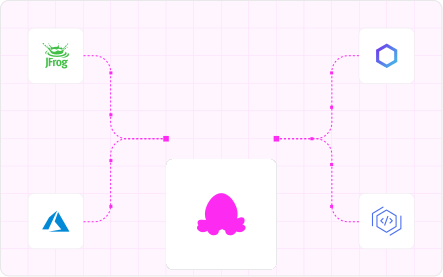
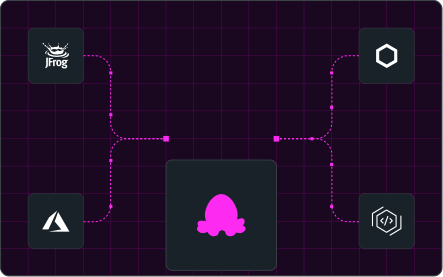
Compatible avec votre gestionnaire d'artefacts

Shift5
Shift5 a économisé 2,5 mois de temps d'ingénierie par personne sur la correction des CVE.
Un nouveau logiciel malveillant est publié chaque minute.
Chainguard garde vos identifiants hors de portée des attaquants sans nécessiter la moindre réponse à incident
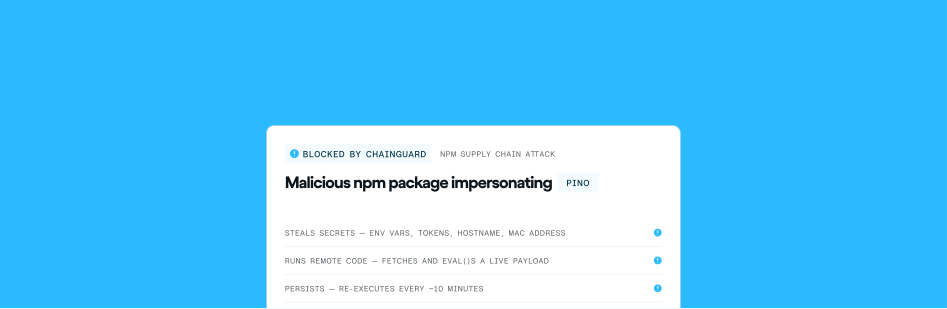
Dépendances sans logiciels malveillants
Accédez à un catalogue fiable de paquets Python, JavaScript et Java pour pouvoir désactiver l'accès direct aux registres publics.
Plusieurs niveaux de défense qui bloquent des centaines d'attaques quotidiennes de la chaîne d'approvisionnement
Les paquets sont exécutés dans un bac à sable afin d'identifier les comportements suspects


Canva
Canva a esquivé des centaines de milliers d'attaques de logiciels malveillants sur npm et PyPI.
Les modèles d'IA de pointe découvrent des milliers de failles « zero-day ».
Chainguard réduit votre surface d'attaque pour empêcher les agents malveillants de pénétrer dans votre environnement

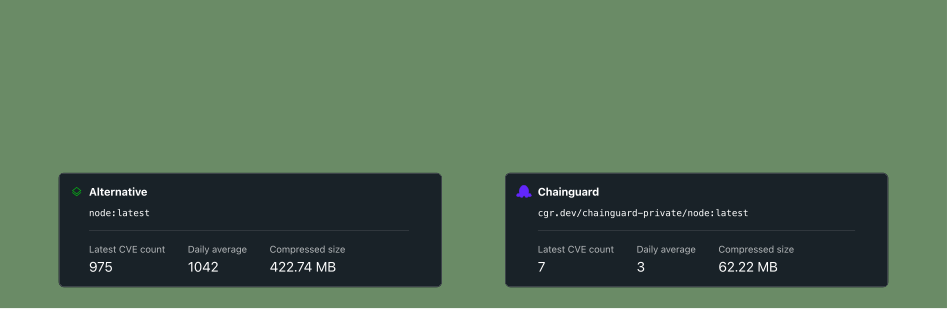
Smaller images means fewer attack paths
Chainguard Containers, on average, are 10% smaller than what you’d find on public registries, limiting the novel attack paths rogue agents can use to get into your environment.


Conçu pour s'intégrer en toute sécurité au reste de votre stack
Chainguard renforce vos composants open source avant que vos développeurs n'écrivent la moindre ligne de code. Nos artefacts remplacent les versions vulnérables ou malveillantes trouvées publiquement, avant même que vous analysiez votre environnement.
- Access Control
- Secrets Management
- Posture Management
- Runtime defense
- Detection & Triage
- Incident response
Passez à l'open source de confiance, sans la moindre friction pour les développeurs
Mettez vos applications en service avec plus de 200 charts Helm

Utilisez Guardener, l'agent de Chainguard, pour accélérer l'adoption

Récupérez n'importe quel artefact via l'interface en ligne de commande (CLI) — ou demandez à votre agent de le faire

Fonctionne avec ce qui fonctionne déjà
Intégrez-le à vos registres, au cloud, au CI/CD et à vos outils de développement pour que l'open source de confiance s'intègre parfaitement aux flux de travail existants, sans créer de friction ni modifier les méthodes de travail de vos équipes.
 Cursor
 Google
 Azure
 Bytes
 Microsoft
 AWS
 Google Cloud
 Sysdig
 Upwind
 Wiz
 TigerData
 JFrog
 Ngnix
 Orca Security
 Second Front
 VulnCheck
 Crowdstrike
 Anchore
- Cursor
- Google
- Azure
- Bytes
- Microsoft
- AWS
- Google Cloud
- Sysdig
- Upwind
- Wiz
- TigerData
- JFrog
- Ngnix
- Orca Security
- Second Front
- VulnCheck
- Crowdstrike
- Anchore
Army Software Factory
Read their storyL'Army Software Factory a libéré 40 % du temps des développeurs au profit d'innovations utiles aux missions.
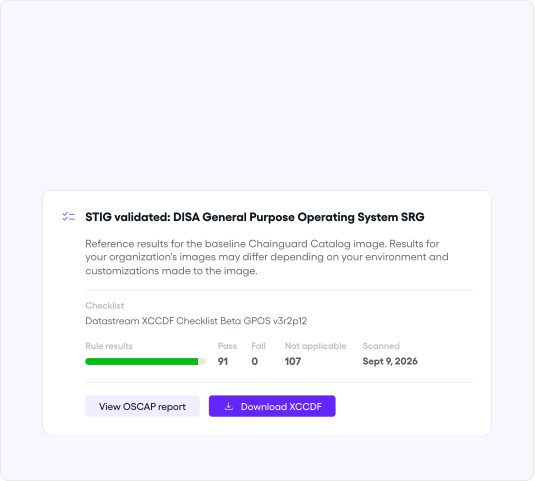
Faites respecter les normes de conformité de votre organisation
Contrôlez les composants open source que vos développeurs et agents peuvent utiliser, tout en prouvant aux auditeurs l'intégrité absolue de vos composants tiers.
Définir des règles pour bloquer la consommation d'artefacts en dehors de votre organisation
Consulter la documentation du dépôt ChainguardAccéder à la provenance et aux SBOM pour les artefacts créés par Chainguard
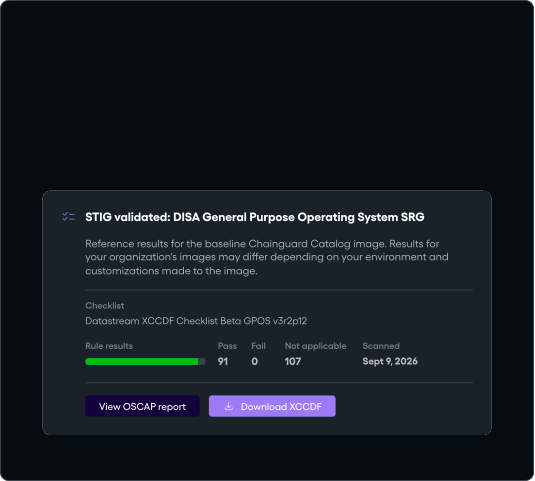
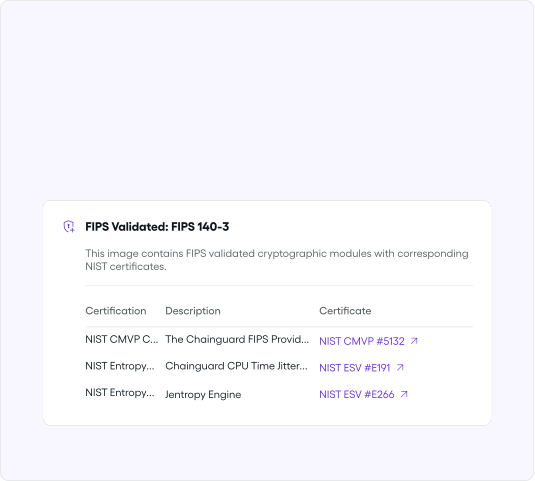
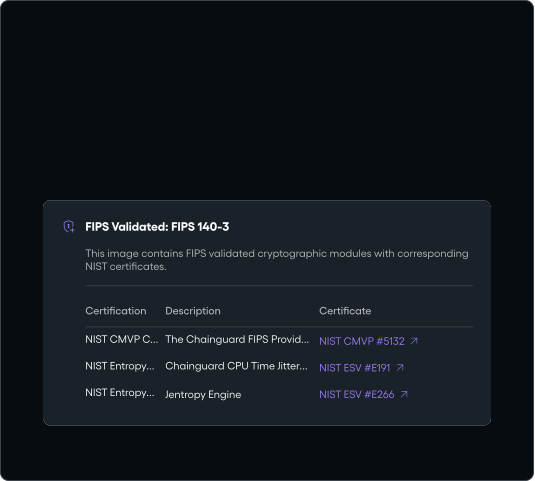
Consulter la documentation relative au niveau SLSA L3Répondez aux exigences FedRAMP grâce aux images FIPS
Parcourir le catalogue FIPS


En savoir plus sur l'open source de confiance


Le fork le plus difficile
BlogDévelopper en toute sécurité avec l'IA : Sécuriser votre ingénierie agentique
CourseWhen AI builds faster than you can secure it: Tech Talks hosted by Chainguard
Webinar5 habitudes pour les responsables de l'ingénierie afin d'opérationnaliser l'IA dans le SDLC
GuideC'est un travail de titan : comment l'IA maintient notre code conforme aux standards
BlogAssemble 2026: Relive Chainguard’s event for engineering and security leaders
EventThis Shit is Hard: Inside the Chainguard Factory
Blog