Punti chiave
- Il malware è un software dannoso progettato per danneggiare, compromettere o assumere il controllo di dispositivi e dati.
- Può sottrarre informazioni, crittografare o cancellare file, spiare le attività o dirottare le funzioni del sistema.
- Tra i sintomi più comuni di un'infezione figurano un rallentamento delle prestazioni, la comparsa di finestre pop-up, arresti anomali, attività di rete insolita o modifiche alle impostazioni.
- Il malware si diffonde principalmente attraverso siti web compromessi, download dannosi, app rischiose ed email di phishing .
- Tra i principali tipi figurano adware, spyware, virus, worm, trojan, ransomware, rootkit, keylogger, cryptominer ed exploit.
- Per rimuovere il malware, esegui una scansione con un programma di sicurezza informatica, cambia le password e attiva l'autenticazione a più fattori (MFA).
Che cos'è il malware?
Malware, o "software maligno", è un termine generico che descrive qualsiasi programma o codice dannoso per i sistemi.
Ostile, intrusivo e intenzionalmente cattivo, il malware cerca di invadere, danneggiare o disattivare computer, sistemi informatici, reti, tablet e dispositivi mobili, spesso assumendo il controllo parziale delle operazioni di un dispositivo. Come l'influenza umana, interferisce con il normale funzionamento.
Le motivazioni alla base dei malware sono diverse. Un malware può avere come scopo quello di estorcere denaro, sabotare la capacità lavorativa dell'utente, lanciare un messaggio politico o semplicemente vantarsi delle proprie azioni. Sebbene i malware raramente danneggino l'hardware fisico dei sistemi o delle apparecchiature di rete, possono rubare, crittografare o cancellare i dati, alterare o dirottare le funzioni principali del computer e spiare l'attività informatica dell'utente a sua insaputa e senza il suo consenso.
Sai come ogni anno la comunità medica invita tutti a fare il vaccino antinfluenzale? Questo perché le epidemie influenzali tendono a seguire una stagione specifica – un periodo dell'anno in cui iniziano a diffondersi e infettare le persone. Al contrario, non ci sono infezioni stagionali prevedibili per PC, smartphone, tablet e reti aziendali. Per loro è sempre stagione di influenza. Ma invece di soffrire di brividi e dolori muscolari, gli utenti possono ammalarsi di un tipo di malattia meccanica—malware.
Tipi di malware
Ecco i colpevoli più comuni della galleria di malware:
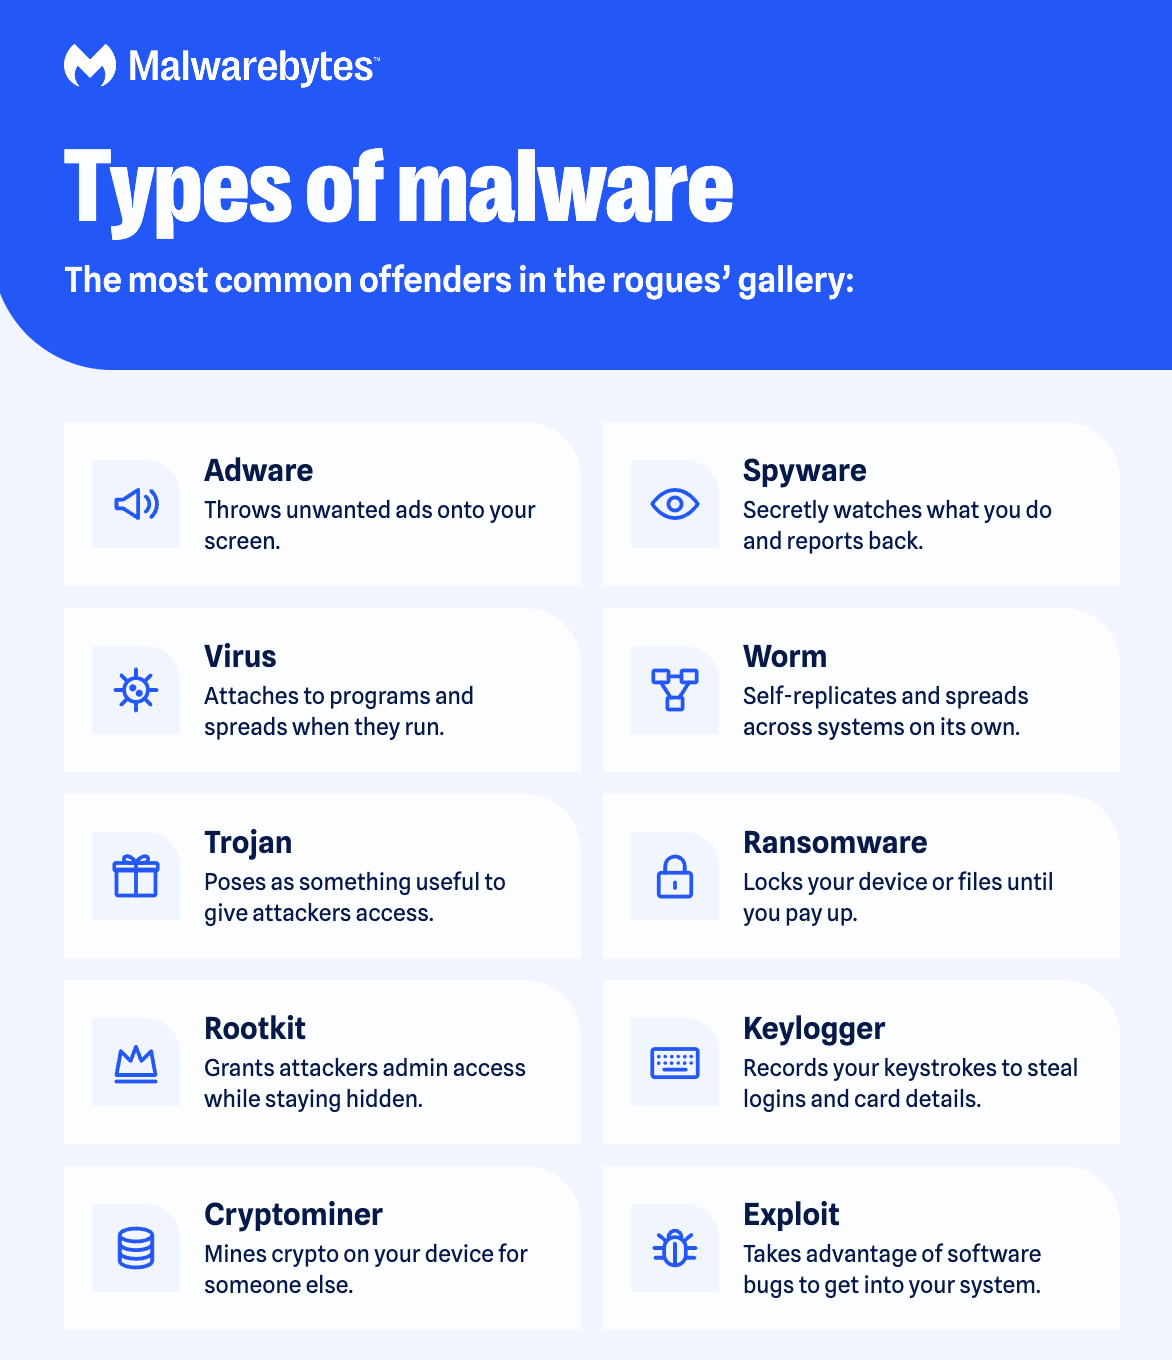
- L'adware è un software indesiderato progettato per visualizzare annunci pubblicitari sullo schermo, il più delle volte all'interno di un browser web.
- Lo spyware è un malware che osserva segretamente le attività dell'utente del computer senza autorizzazione e lo segnala all'autore del software.
- Un virus è un malware che si attacca a un altro programma e, una volta eseguito, si replica modificando altri programmi del computer e infettandoli con frammenti del proprio codice.
- I worm sono un tipo di malware simile ai virus.
- Un Trojan , o cavallo di Troia, è uno dei tipi di malware più pericolosi. Solitamente si presenta come qualcosa di utile per ingannare l'utente. Una volta installato sul sistema, gli aggressori che lo gestiscono ottengono l'accesso non autorizzato al computer infetto. Da lì, i Trojan possono essere utilizzati per rubare informazioni finanziarie o installare altre forme di malware, spesso ransomware.
- Il ransomware è una forma di malware che blocca l'accesso al dispositivo e/o crittografa i file, costringendo poi l'utente a pagare un riscatto per riottenere l'accesso.
- Rootkit è una forma di malware che fornisce all'attaccante i privilegi di amministratore sul sistema infetto, noti anche come accesso "root".
- Un keylogger è un malware che registra tutti i tasti premuti dall'utente sulla tastiera.
- Gli exploit sono un tipo di malware che sfrutta bug e vulnerabilità in un sistema per consentire all'attaccante di accedervi.
Segnali di malware
Il malware può manifestarsi con diversi comportamenti aberranti. Ecco alcuni segnali rivelatori della presenza di malware nel sistema:
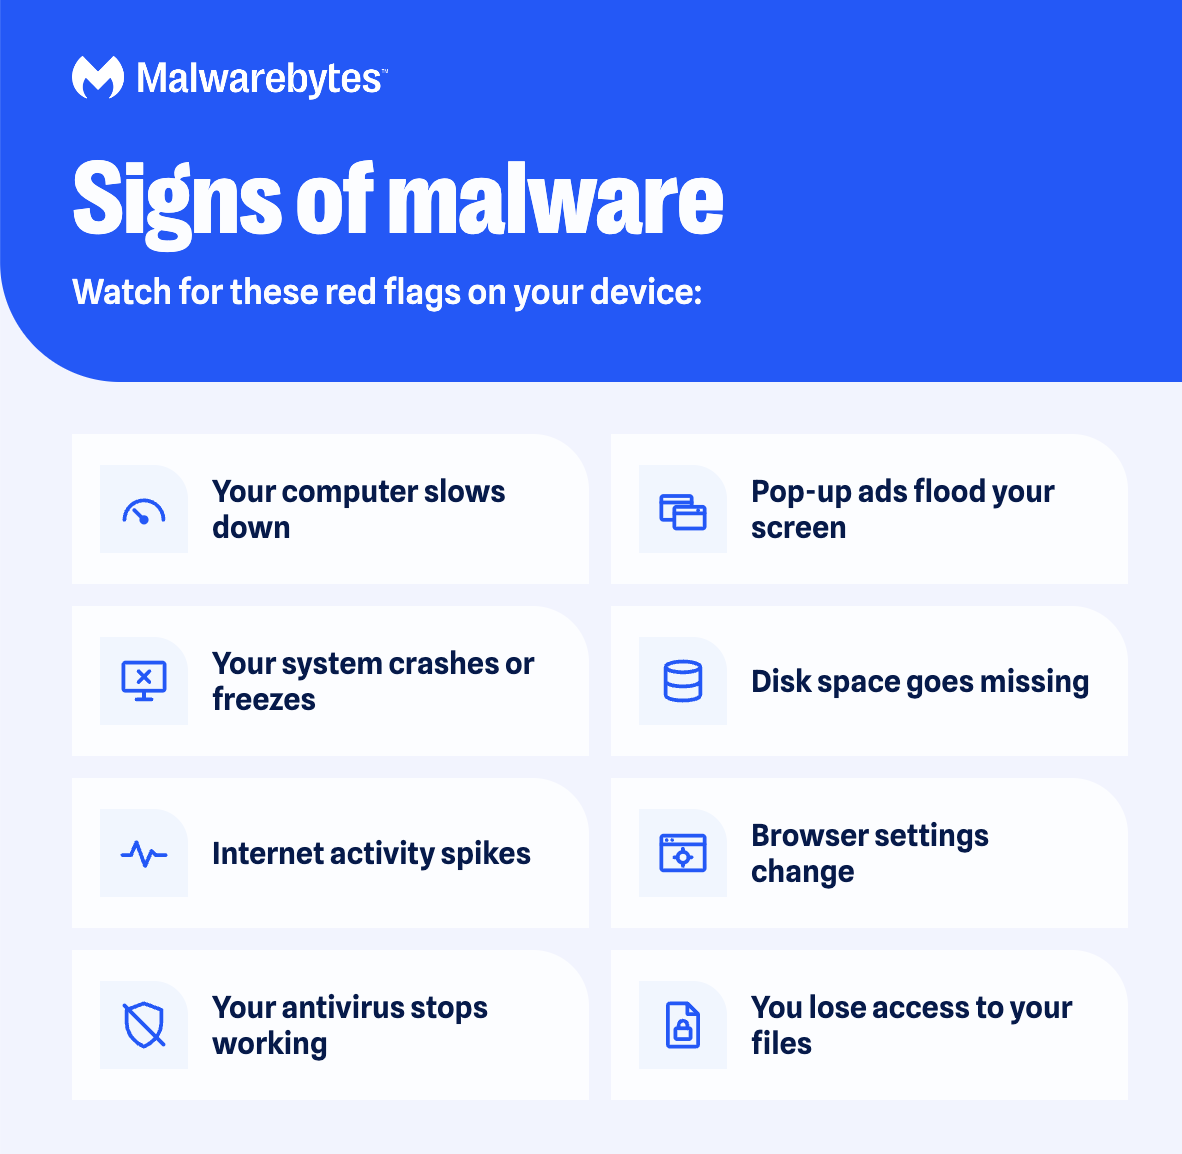
- Il tuo computer rallenta. Uno degli effetti collaterali del malware è la riduzione della velocità del sistema operativo , sia durante la navigazione in internet che durante l'utilizzo delle applicazioni locali. L'utilizzo delle risorse di sistema appare anormalmente elevato. Potresti persino notare che la ventola del computer gira alla massima velocità.
- Il tuo schermo è invaso da pubblicità fastidiose.
- Il tuo sistema si blocca. Questo può verificarsi come un blocco o una BSOD (Schermata Blu della Morte); quest'ultima si verifica su Windows sistemi dopo aver riscontrato un errore irreversibile.
- Noti una misteriosa perdita di spazio su disco. Ciò potrebbe essere dovuto a un malware infestante che si nasconde nel tuo disco rigido, noto anche come bundleware .
- Si è registrato uno strano aumento dell'attività internet del tuo sistema.
- Le impostazioni del tuo browser cambiano. Se noti che la tua pagina iniziale è cambiata o che hai installato nuove barre degli strumenti, estensioni o plugin, potresti avere un'infezione da malware.
- Il prodotto antivirus smette di funzionare e non è possibile riattivarlo, lasciando l'utente senza protezione contro il malware subdolo che lo ha disattivato.
- Perdi l'accesso ai tuoi file o all'intero computer. Questo è un sintomo di un'infezione ransomware .
Anche se tutto sembra funzionare bene sul vostro sistema, non compiacetevi, perché nessuna notizia non è necessariamente una buona notizia. Un potente malware può nascondersi in profondità nel vostro computer, eludendo il rilevamento e svolgendo le sue attività sporche senza sollevare alcuna bandiera rossa. Anche se abbiamo fornito una guida rapida per individuare le minacce informatiche, è necessario l'occhio infallibile di un buon programma di sicurezza informatica per rilevare le minacce informatiche sul vostro sistema (per saperne di più, seguiteci).
Come si contrae un malware?
I due metodi più comuni con cui i malware accedono al tuo sistema sono Internet e la posta elettronica. In pratica, ogni volta che sei connesso a Internet, sei vulnerabile.
Il malware può penetrare nel tuo computer quando (fai un respiro profondo ora) navighi attraverso siti web hackerati, visualizzi un sito legittimo che pubblica annunci dannosi, download file infetti, installare programmi o app da provider sconosciuti, aprire un allegato e-mail dannoso ( malspam ) o praticamente qualsiasi altra cosa tu download dal web su un dispositivo privo di un'applicazione di sicurezza antimalware di qualità.
Le app dannose possono nascondersi in applicazioni apparentemente legittime, soprattutto quando vengono scaricate da siti web o link diretti (in un'e-mail, un SMS o un messaggio di chat) anziché da un app store ufficiale. In questo caso è importante prestare attenzione ai messaggi di avviso durante l'installazione delle applicazioni, soprattutto se richiedono l'autorizzazione ad accedere alla tua e-mail o ad altre informazioni personali.
Come rimuovere il malware
Segui questi tre semplici passaggi per rimuovere il malware dal tuo dispositivo.
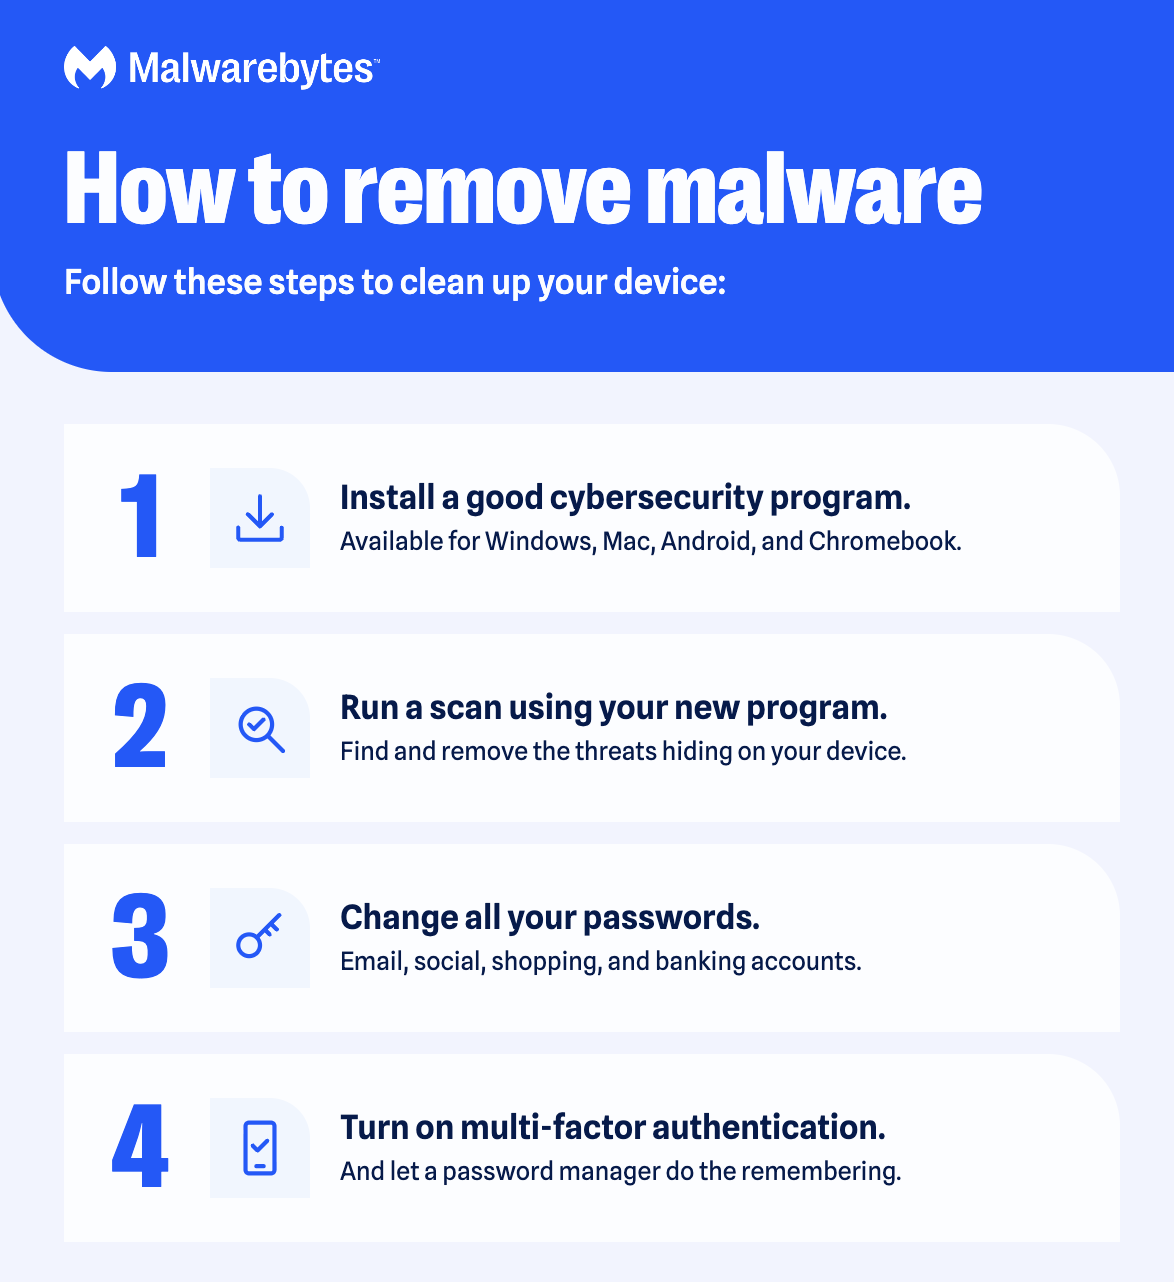
1: Download e installare antivirus e protezioni informatiche più intelligenti
2: Esegui una scansione utilizzando il tuo nuovo programma.
3: Cambia tutte le tue password.
4: Attiva l'autenticazione a più fattori.
Come si può evitare che il dispositivo venga infettato?
Ecco i nostri consigli per proteggersi dai malware.
- Non cliccare su link fraudolenti o di phishing. Fai attenzione ai link strani o non verificati in email, SMS e messaggi sui social media, anche se sembrano provenire da qualcuno che conosci. Controlla che il dominio sia scritto correttamente, perché i truffatori spesso usano indirizzi simili come "paypa1.com" o "amazon-support.net". Se non sei sicuro, incolla il link nel test gratuito Malwarebytes per verificare se è sicuro prima di cliccarci sopra. Scopri di più su come verificare se un link è sicuro .
- Utilizza password complesse con autenticazione a più fattori.
- Evita di cliccare sui pop-up pubblicitari durante la navigazione in internet. Utilizza l'estensione Malwarebytes Browser Guard per bloccarli.
- Evitate di aprire allegati email provenienti da mittenti sconosciuti.
- Non scaricare software da siti web inaffidabili o reti di trasferimento file peer-to-peer.
- Attieniti agli app store ufficiali: Google Play su Android e l'App Store di Apple su iPhone e Mac (e non effettuare il jailbreak del tuo telefono). Windows Gli utenti dovrebbero controllare le valutazioni e le recensioni prima di installare qualsiasi software.
- Assicurati che il sistema operativo, i browser e i plugin siano aggiornati e dotati delle patch di sicurezza più recenti.
- Elimina tutti i programmi che non utilizzi più.
- Esegui regolarmente il backup dei tuoi dati. Se i tuoi file vengono danneggiati, crittografati o diventano inaccessibili per altri motivi, sarai tutelato.
- Download e installa un software di sicurezza informatica affidabile (pensa a un antivirus più intelligente!) che analizzi attivamente le minacce e le blocchi prima che raggiungano il tuo dispositivo.
Malware su Mac , Android e iPhone
La credenza comune è sempre stata che Mac e iPad siano immuni ai virus (e non necessitino di un antivirus ). In linea di massima, questo è vero, ma i Mac non sono immuni alle minacce informatiche. Anche i dispositivi mobili rappresentano un bersaglio appetibile per i criminali informatici. Dopotutto, gli smartphone sono computer palmari sofisticati e complessi.
Proteggi il tuo Mac con Malwarebytes Premium : antivirus e antimalware Mac .
Android e segnali di infezione da malware su iPhone
I segnali di infezione sui dispositivi mobili sono simili. Se noti uno qualsiasi di questi, è probabile che il tuo telefono sia infetto:
- L'apparizione improvvisa di pop-up con annunci pubblicitari invasivi. Se appaiono dal nulla e ti conducono a siti web sospetti, probabilmente hai installato qualcosa che nasconde al suo interno adware. È sufficiente dire: non cliccare su questi annunci.
- Un aumento inspiegabile nell'utilizzo dei dati. Il malware consuma il tuo piano dati mostrando annunci e inviando le informazioni sottratte dal tuo telefono.
- Addebiti fasulli sulla tua bolletta. Questo accade quando un software dannoso effettua chiamate e invia messaggi a numeri premium.
- La batteria si scarica rapidamente. Il malware è un peso per le risorse, svuotando la batteria più velocemente del normale.
- I tuoi contatti ricevono email e messaggi strani dal tuo telefono. Il malware mobile spesso si diffonde da un dispositivo all'altro tramite email e messaggi contenenti link malevoli.
- Un telefono caldo in genere significa che il processore è sovraccarico a causa di numerose attività che richiedono un elevato utilizzo di risorse.
Storia del malware
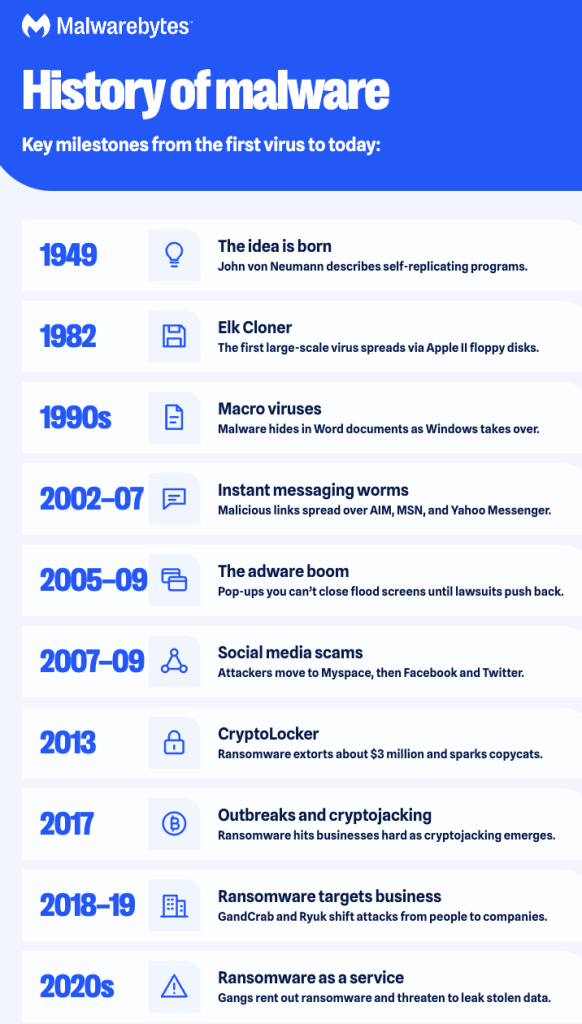
Il malware si è evoluto da un'idea teorica degli anni '40 a un'industria criminale a scopo di lucro. Ecco le tappe fondamentali.
1949: Il matematico John von Neumann tiene una lezione sugli "automi autoreplicanti", la teoria alla base dei virus informatici.
1982: Elk Cloner infetta i sistemi Apple II tramite floppy disk, diventando la prima epidemia di virus informatico su larga scala.
Anni '90: Come Windows Mentre il sistema operativo diventa il più diffuso al mondo, gli hacker creano virus macro che si nascondono all'interno dei documenti di Microsoft Word.
2002–2007: dei worm di messaggistica istantanea si diffusero su AIM, MSN Messenger e Yahoo Messenger, inviando link dannosi a tutti i contatti della vittima.
2005-2009: Gli adware inondano gli schermi con pop-up impossibili da chiudere, fino a quando numerose cause legali costringono molte aziende produttrici di adware a chiudere i battenti. Le truffe di assistenza tecnica odierne utilizzano ancora gli stessi stratagemmi.
2007–2009: I truffatori si spostano sui social network, prima Myspace, poi Facebook E Twitter per diffondere link di phishing e applicazioni dannose.
2013: Il ransomware CryptoLocker estorce circa 3 milioni di dollari alle vittime e ispira un flusso infinito di imitazioni.
2017: Enormi attacchi ransomware colpiscono aziende di ogni tipo, mentre emerge il cryptojacking, in cui i criminali utilizzano segretamente i dispositivi delle vittime per estrarre criptovalute.
2018-2019: Bande di ransomware come GandCrab e Ryuk spostano la loro attenzione dagli individui alle aziende.
Anni 2020: il ransomware diventa un servizio che le bande criminali affittano, e gli aggressori rubano i dati prima di crittografarli per poi minacciare di divulgarli.